Artigo
Como usei “phishing” para preparar uma surpresa de aniversário para minha namorada
Por Gustavo Costa•15/11/2026
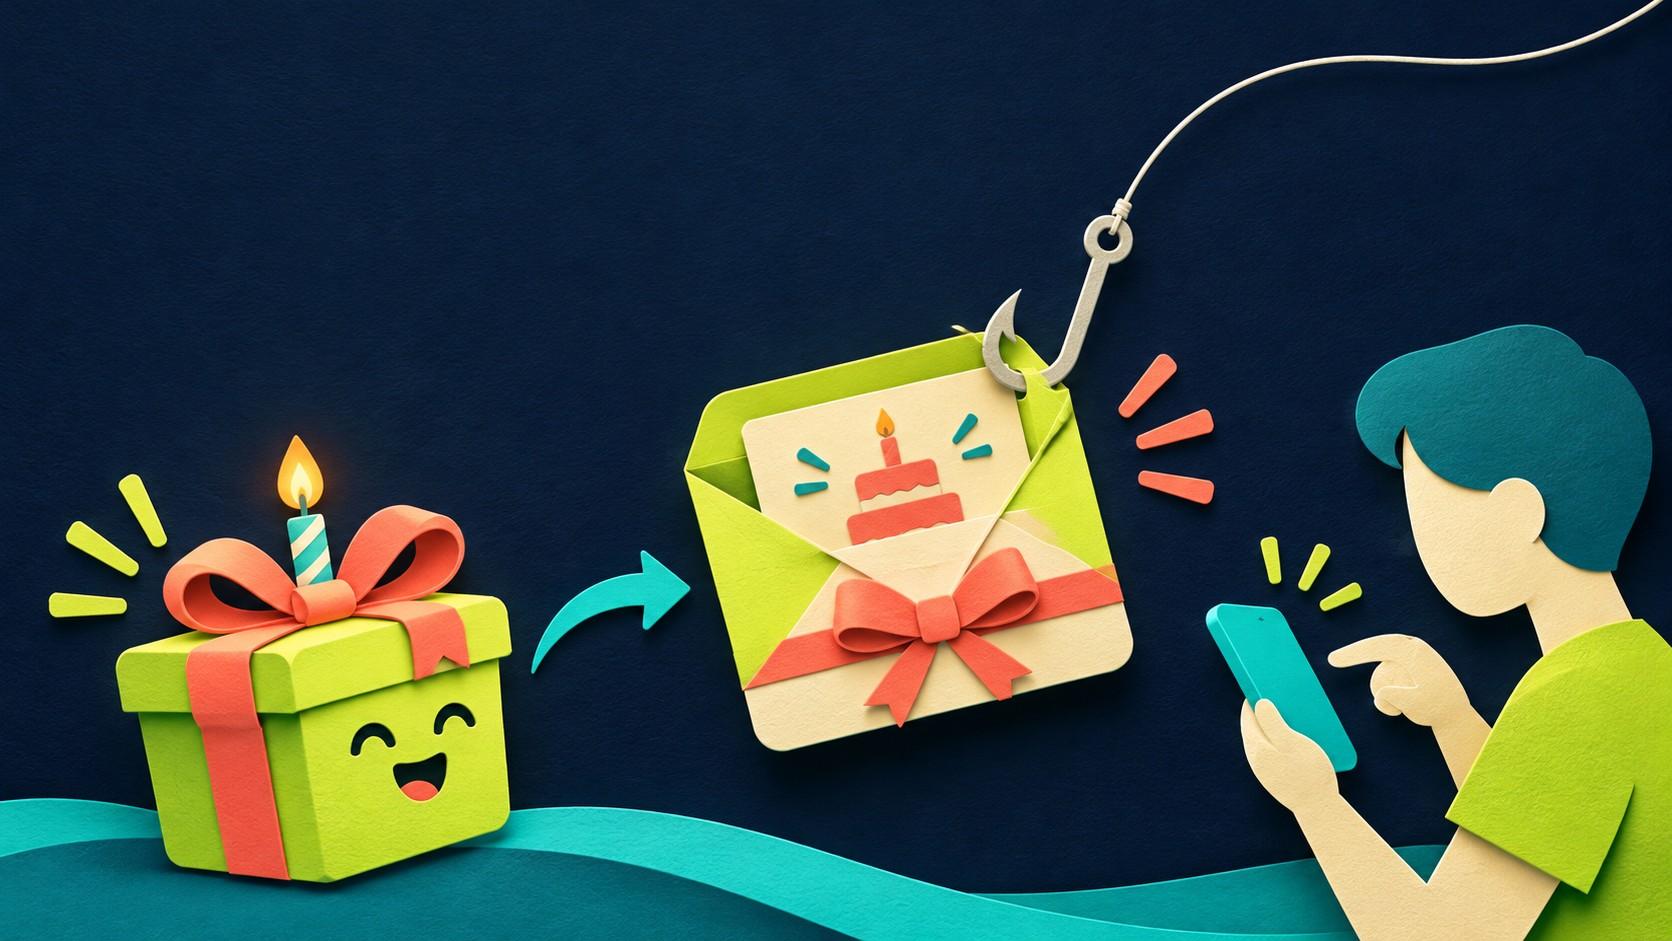
Tem gente que esconde o bolo. Eu preparei uma empresa de fachada, um site e um convite para uma pesquisa de mercado.
Minha namorada sente saudade dos primos que moram em diferentes países. Queria reunir todo mundo em uma chamada de aniversário, mas mandar um “entra aí rapidinho” colocaria a surpresa em risco. Precisava de uma história que justificasse reservar aquele horário sem entregar o verdadeiro assunto da reunião: ela.
Foi assim que uma comemoração em família ganhou uma produção de pesquisa internacional.
Primeiro, uma empresa que parecesse existir
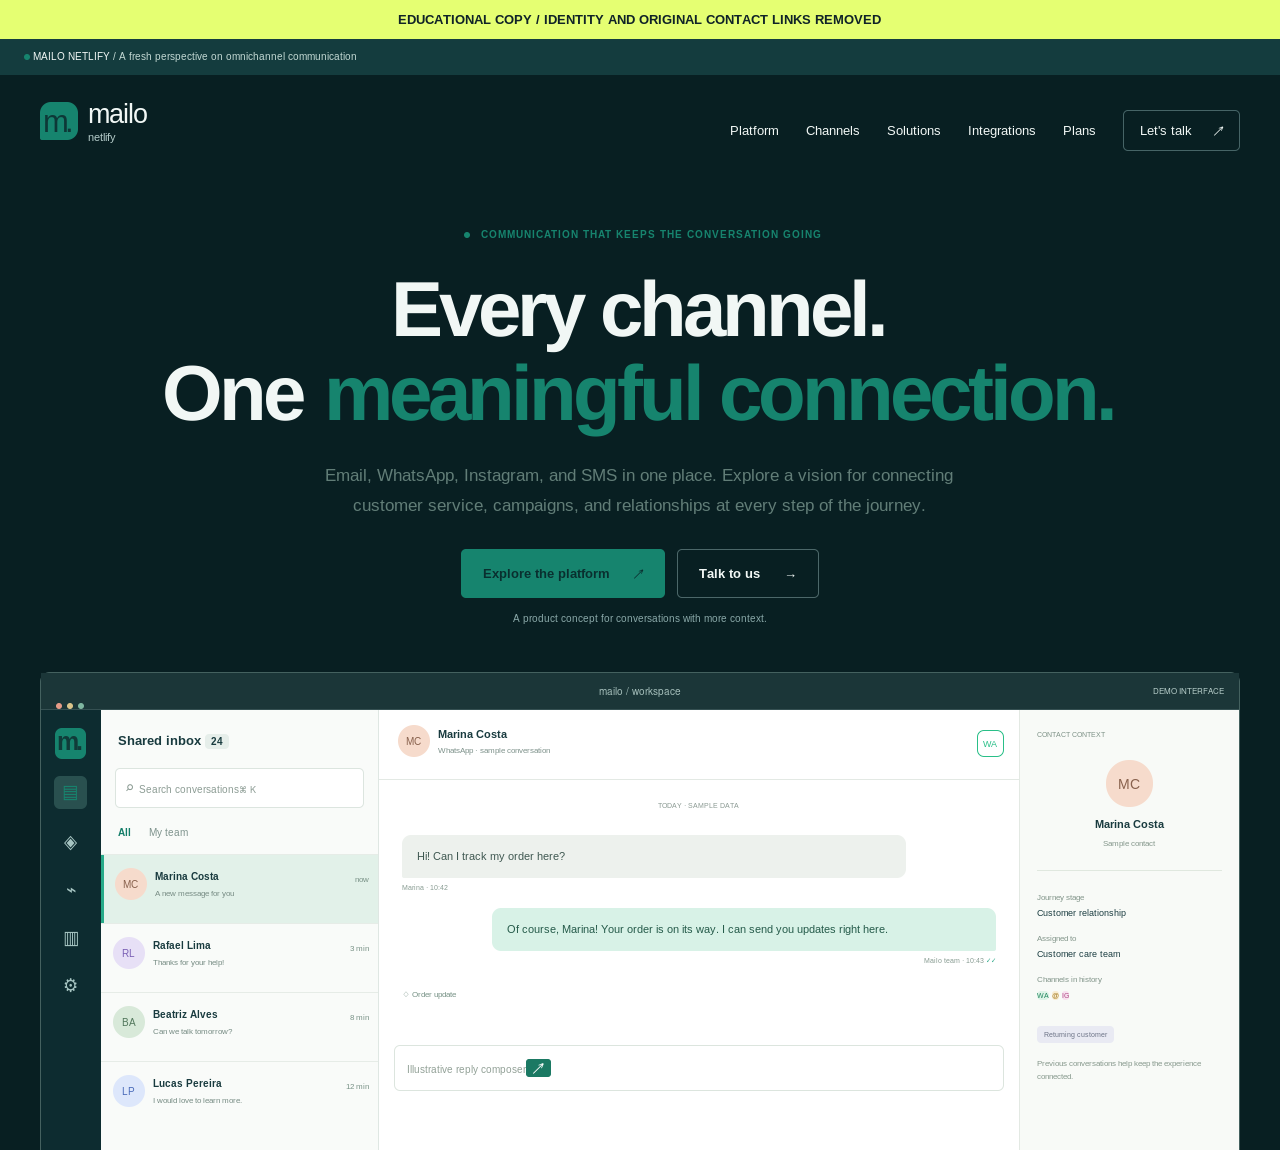
Escolhi o nome da empresa para combinar com o da plataforma em que hospedei o site. Assim, o domínio parecia coerente com a identidade apresentada no convite.
A página descrevia uma empresa de comunicação, com apresentação dos serviços, canais de atendimento e uma interface de produto. A intenção era que, ao procurar mais informações sobre o convite, ela encontrasse uma presença profissional coerente com o que tinha recebido.
O site fazia parte do convencimento. Uma página bem organizada ajuda a transformar “quem está falando comigo?” em “entendi o que essa empresa faz”. Mas essa sensação de familiaridade não comprova quem está por trás dela.
Depois, um convite que fizesse sentido para ela
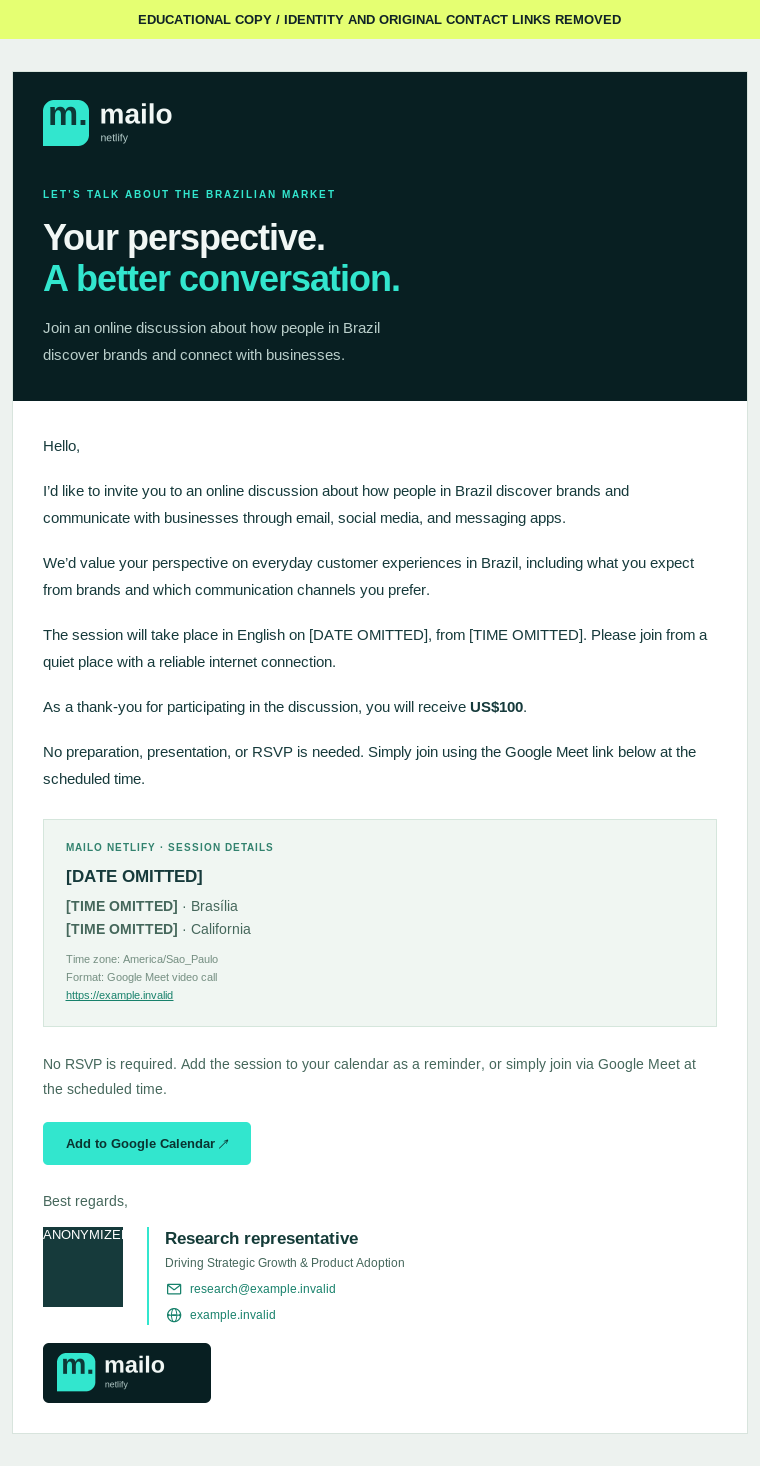
A história era uma conversa em inglês sobre o mercado brasileiro, com uma recompensa de US$100 pela participação. O tema combinava com a vivência dela no Brasil e com seu inglês fluente. Eu também podia explicar pessoalmente que havia indicado seu contato.
Escolhi a personagem que enviaria a mensagem, a assinatura, o cargo e a forma de escrever. O e-mail precisava parecer um convite profissional compatível com o site e deixar claro o que ela deveria fazer: participar de uma conversa, sem preparar apresentação ou estudar um assunto antes.
Cada elemento cumpria uma função. O tema explicava por que ela tinha sido escolhida. A recompensa dava um motivo para reservar o horário. A assinatura apresentava alguém responsável pelo contato. A indicação conectava a proposta a uma pessoa em quem ela já confiava.
Para organizar um “parabéns pra você”, eu já tinha um pequeno departamento de comunicação.
Onde entra o phishing nessa história?
Phishing é uma abordagem enganosa que tenta fazer uma mensagem parecer confiável para levar alguém a agir. Em golpes, essa ação pode ser fornecer uma senha, pagar uma cobrança falsa ou instalar um programa malicioso.
Quando a mensagem é adaptada a uma pessoa específica, falamos em spear phishing. Pense em uma isca feita sob medida: o assunto, o contexto e a proposta são escolhidos para fazer sentido para aquele destinatário.
No meu roteiro, o destino era uma comemoração em família. A mecânica usada para tornar o convite convincente, porém, era a mesma que merece atenção em uma abordagem mal-intencionada.
Ela reunia três elementos:
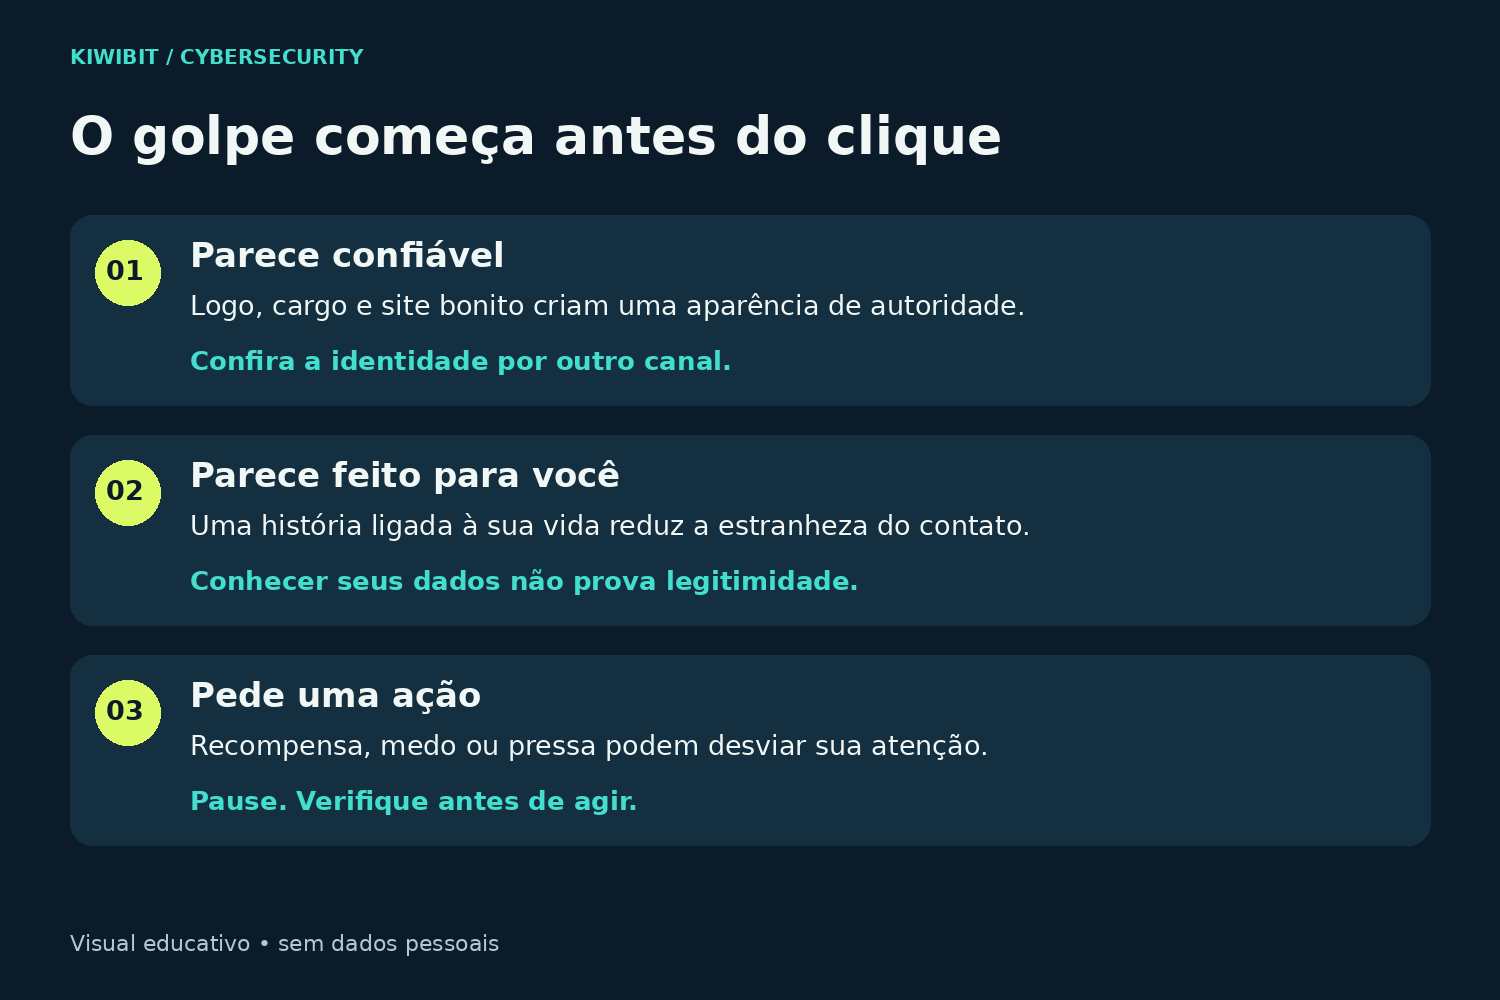
- Relevância: o convite combinava com o idioma e a experiência dela. Isso ajudava a explicar um contato inesperado.
- Autoridade aparente: site, cargo e assinatura sugeriam uma estrutura profissional por trás da conversa.
- Motivação: a recompensa e a indicação pessoal davam razões para considerar a proposta.
A Phish Scale do NIST considera tanto as características da mensagem quanto o contexto do destinatário ao avaliar a dificuldade de reconhecer phishing. Uma história que se encaixa na sua vida pode ser mais difícil de questionar do que uma promessa obviamente absurda.
Várias referências podem contar a mesma mentira
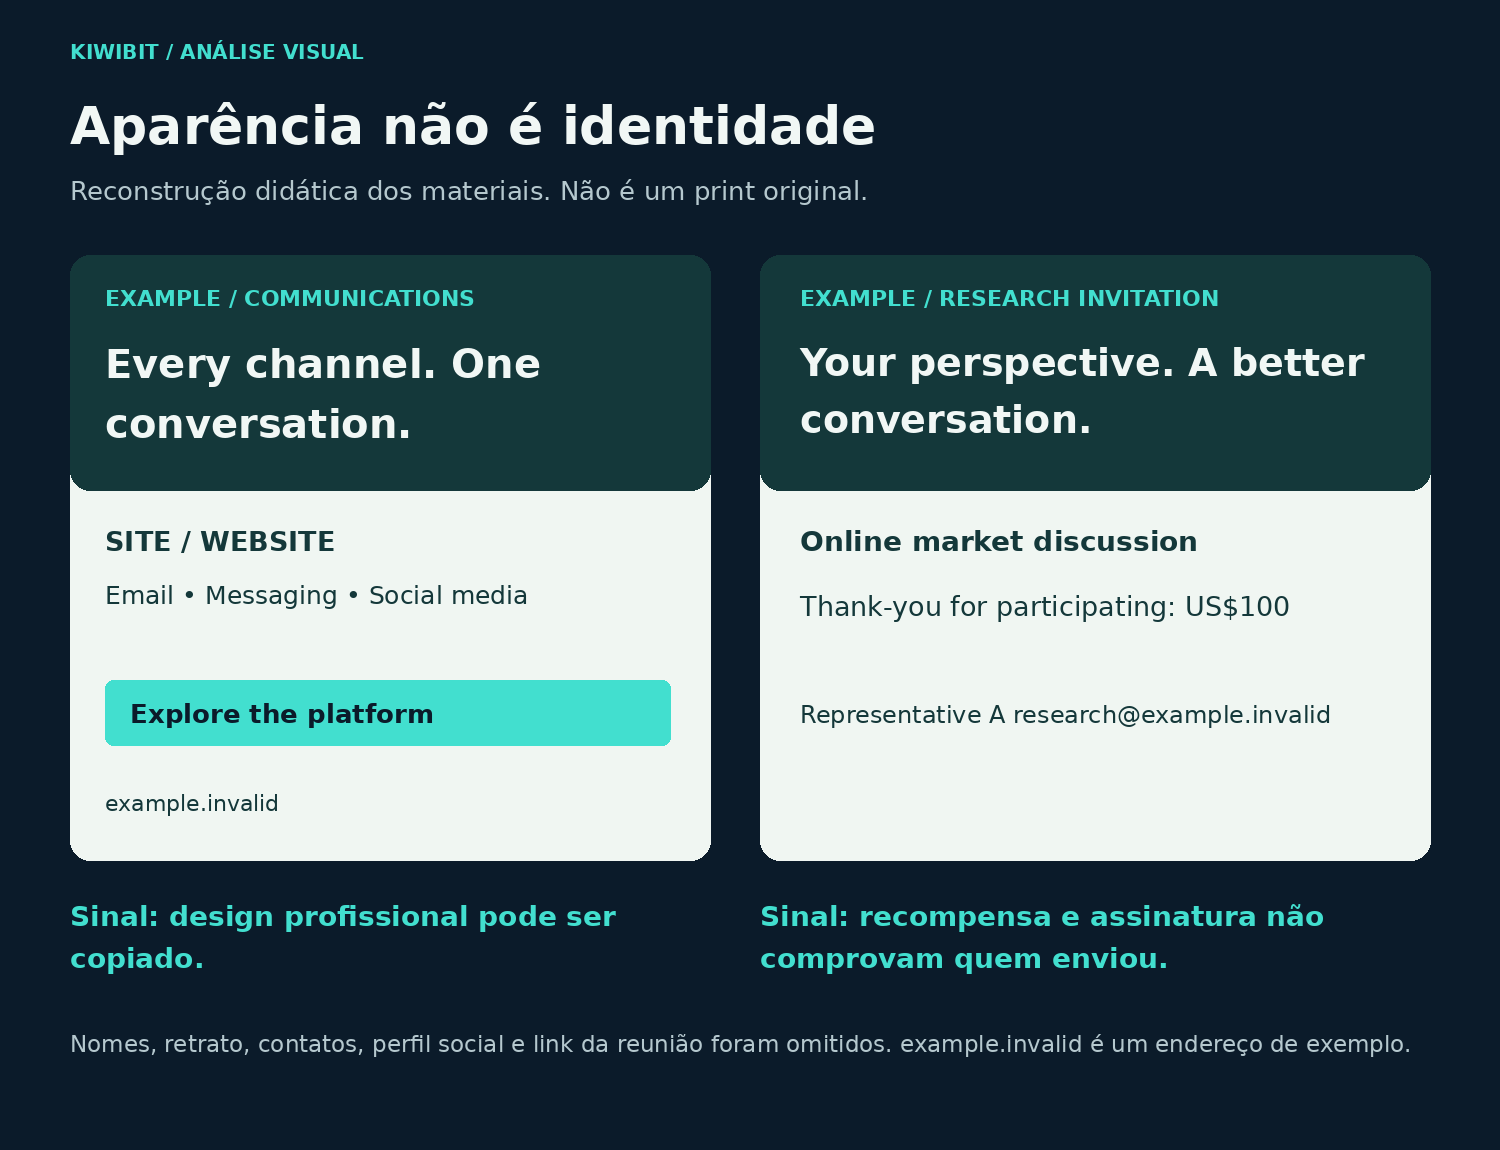
O e-mail apresentava a empresa. O site parecia confirmar o e-mail. A assinatura reforçava a apresentação. Os nomes e os endereços pareciam combinar.
Só havia um detalhe: todas essas referências tinham sido preparadas pela mesma pessoa. Eu.
É fácil confundir consistência com confirmação. Você abre uma página bonita, encontra informações organizadas e sente que verificou a mensagem. Mas, se a página também foi criada por quem enviou o convite, você apenas percorreu outra parte da mesma história.
O mesmo cuidado vale para um perfil profissional. Uma pessoa pode existir de verdade sem ter enviado aquela mensagem. E uma página hospedada em um serviço conhecido não significa que a oferta seja desse serviço.
Até o cadeado do navegador responde a outra pergunta: ele indica proteção na conexão com o endereço, não a veracidade da proposta.
E os erros de português que todo mundo manda procurar?
Eles podem ser um alerta. A ausência deles não é uma garantia.
Uma hipótese discutida por Cormac Herley, da Microsoft Research, é que histórias improváveis podem afastar quem desconfiaria depois, reduzindo o trabalho do golpista. O estudo de 2012 aborda essa seleção em fraudes de adiantamento de dinheiro; não demonstra que erros de escrita sejam geralmente propositais.
No convite que preparei, a escrita precisava evitar estranheza. Uma abordagem personalizada pode chegar com linguagem natural, apresentação profissional e um assunto relevante. Procurar apenas erros deixa muita coisa de fora.
A IA reduz o trabalho de produção
Usei IA para ajudar a desenvolver os materiais. A escolha da história, dos nomes e dos motivos para o convite parecer plausível partiu de mim; as ferramentas ajudaram a produzir texto, imagem e página.
Esse é um dos riscos do uso mal-intencionado da tecnologia: fica mais fácil transformar uma história inventada em materiais com aparência profissional e adaptar a comunicação a diferentes públicos.
O Centro Canadense de Segurança Cibernética, na avaliação 2025–2026, descreve o uso de IA por agentes maliciosos para produzir phishing personalizado e gramaticalmente correto.
A aparência continua sendo uma pista sobre a apresentação da mensagem. Ela não é uma prova de quem enviou.
Quando a falsa conversa abre uma porta de verdade
Até aqui, a história tinha primos, uma chamada e um aniversário. Troque a comemoração por acesso a um computador de trabalho, e o impacto muda completamente.
Segundo o relatório inicial da própria Binance sobre o incidente de outubro de 2026, um funcionário passou por falsas entrevistas de emprego e recebeu um teste com código malicioso. A empresa descreve uma campanha com várias etapas, não um incidente provocado apenas por um e-mail.
A ligação com o meu relato está no contexto: uma situação plausível fazia o pedido seguinte parecer normal. Uma pesquisa justifica reservar um horário; uma entrevista pode justificar um teste. Isso não comprova que o remetente seja quem diz ser nem que um arquivo seja seguro para executar.
Para uma pessoa, as consequências podem ser a perda de dinheiro e de contas. Para uma empresa, um computador comprometido pode abrir caminho para outros sistemas. A proteção precisa combinar verificação de identidade, limites de acesso e procedimentos que não dependam apenas da atenção de uma pessoa.
Em 2025, o IC3, centro de denúncias do FBI, recebeu 191.561 denúncias de phishing/spoofing. As perdas relatadas em todas as categorias de crimes, somadas, chegaram a US$20,877 bilhões. São registros ao IC3, não um retrato completo do mundo; o valor total também não pode ser atribuído só ao phishing. Fonte: relatório IC3 2025, páginas 6–7.
Como conferir a história sem virar detetive
O passo mais útil é sair do caminho oferecido pela própria mensagem e buscar uma confirmação independente.
- Procure o contato por conta própria. Use um canal oficial ou um contato que você já conheça. A FTC recomenda essa verificação fora dos dados fornecidos na mensagem.
- Confira os endereços completos. Nome de exibição, logotipo e assinatura podem ser copiados. Veja quem enviou e para onde o link leva.
- Reavalie quando o pedido mudar. Se uma conversa passar a exigir senha, código de verificação, pagamento ou instalação, pare e confirme. Isso vale também para entrevistas de emprego.
- Proteja suas contas. Use senhas diferentes, um gerenciador e uma segunda etapa de autenticação. Veja as orientações de autenticação do CERT.br.
- Peça ajuda cedo. Se forneceu dados, instalou algo ou transferiu dinheiro, procure o suporte oficial e, quando necessário, o banco. Preserve as mensagens. O CERT.br reúne orientações de resposta a golpes.
No meu caso, o trabalho todo tinha um objetivo afetivo: reunir pessoas queridas sem entregar a surpresa. A história mostra como detalhes que parecem pequenos podem se apoiar até formar uma apresentação convincente.
Da próxima vez que uma mensagem parecer fazer sentido demais para você, vale perguntar: quem confirmou essa história além de quem a contou?
Porque no meu roteiro tinha bolo. No de um criminoso, o final pode ser bem diferente.