Artigo
O documento era confidencial. A pasta era pública.
Por Gustavo Costa•18/11/2026
Achei um arquivo confidencial em um site. A pista estava no link dos termos de uso.
Na página “Sobre”, cliquei no link dos termos de uso. Ele abriu um documento público. Quando olhei para a pasta onde os termos estavam guardados, vi que o navegador também mostrava um índice com os arquivos dali. Essa página simples, com um link para cada arquivo, é o que chamamos de listagem de diretório.
Entre os arquivos da lista, havia um documento interno sobre aquisições da empresa. Consegui abri-lo sem fazer login. O mesmo servidor que entregava os termos de uso acabava de me entregar um documento que deveria ficar restrito à equipe.
O site era o OWASP Juice Shop, uma loja fictícia criada para ensinar segurança web. Encontrei o arquivo na tarefa “AH! Don’t look!” da room da TryHackMe. OWASP Juice Shop no TryHackMe
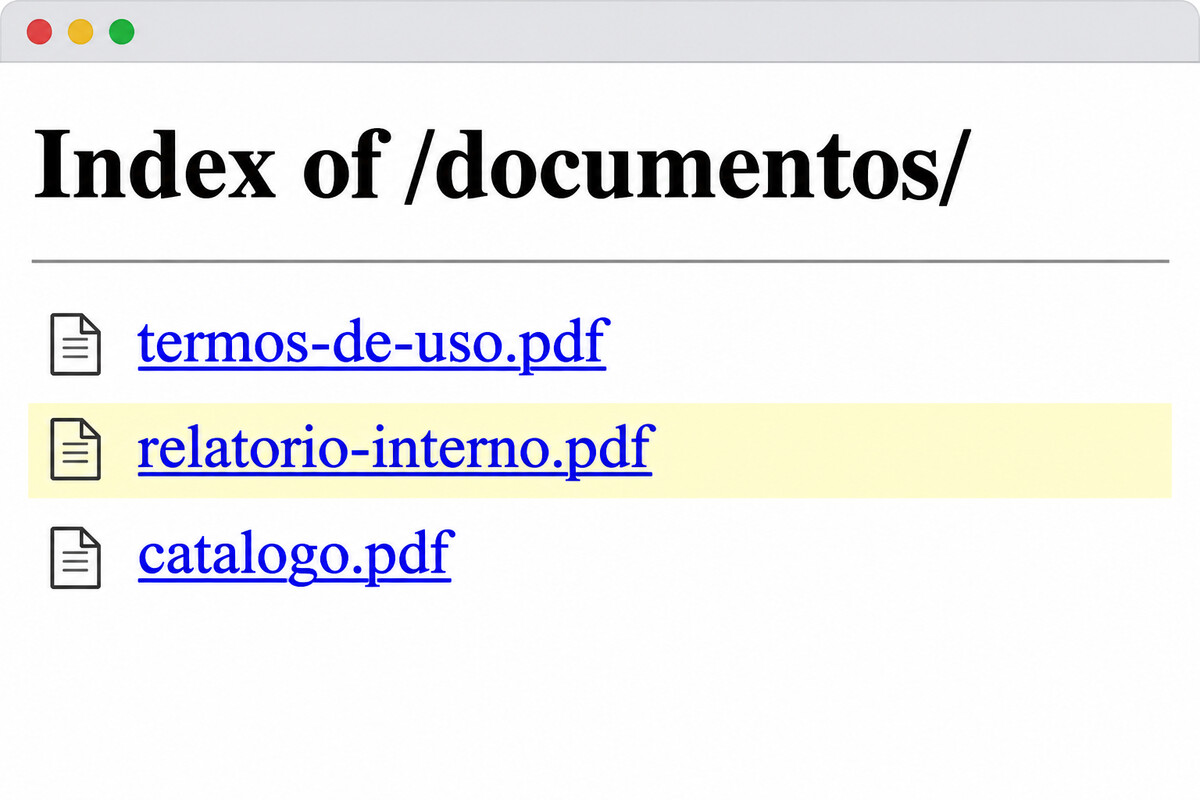
Reconstituição ilustrativa com nomes fictícios. Os termos de uso e o relatório interno aparecem como links na mesma lista.
Como a pasta tornou o arquivo público
Imagine que a loja coloque os termos de uso e um relatório interno na mesma pasta. Ela põe no site um link só para os termos. Mas o servidor está configurado para entregar qualquer arquivo daquela pasta a qualquer visitante. Se alguém pedir o relatório, ele entrega também.
A lista na tela ajudou a encontrar o relatório. O que permitiu abri-lo foi a regra de acesso à pasta. Essa é a configuração insegura. A exposição de dados é a consequência: um visitante conseguiu ler um documento reservado à equipe.
O OWASP Top 10 Web de 2025 reúne riscos de configuração na categoria A02. Neste caso, o ajuste que importa é decidir quais arquivos o servidor pode entregar a visitantes. OWASP Top 10 Web 2025
Os termos de uso ficam na área pública. Os documentos internos ficam em uma pasta com acesso restrito.
Esconder a lista resolveria?
Desligar a listagem tira do ar o índice. Isso reduz a chance de alguém encontrar o arquivo por acaso. O acesso ao documento, porém, depende de outra decisão: o que o servidor faz quando alguém pede aquele arquivo diretamente?
Se o servidor ainda entrega o documento sem verificar permissões, o arquivo continua público. Um endereço já compartilhado, por exemplo, continuaria funcionando mesmo depois que o índice desaparecesse.
A correção começa pela separação dos arquivos. Os termos ficam na área pública. O documento de aquisições fica em armazenamento privado. Se a equipe precisa consultá-lo pela aplicação, o servidor deve verificar a identidade e a permissão de quem pede o arquivo antes de entregá-lo.
Como saber se ficou certo
Abra uma sessão sem login. Os termos devem continuar disponíveis. O documento de aquisições deve ficar inacessível, inclusive pelo endereço que antes funcionava. Se houver uma área interna para consultá-lo, confira também que uma conta comum não consegue abrir o documento e que uma conta autorizada consegue.
Antes de publicar uma pasta, vale fazer a pergunta que teria evitado o vazamento da loja: além do arquivo que eu quis publicar, o que mais o servidor consegue entregar a um visitante?