Artigo
Você fez login. Por que apareceu o carrinho de outra pessoa?
Por Gustavo Costa•18/11/2026
Você entra numa loja online para conferir seu carrinho. Tem suco de maçã e cereal lá dentro. Você só tinha colocado café.
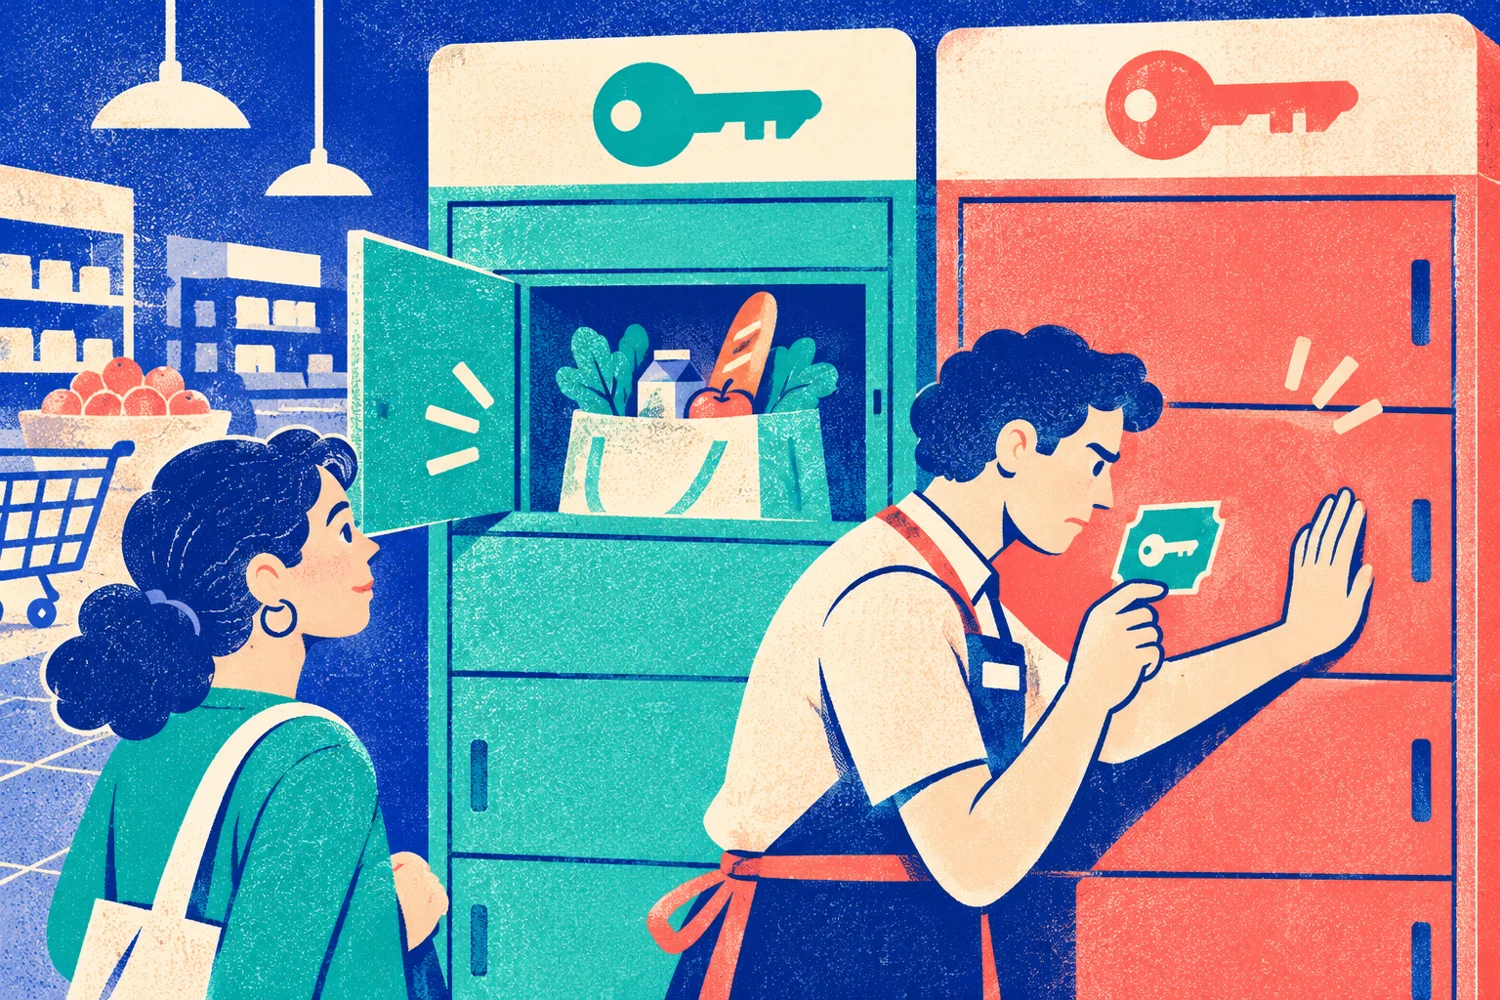
Imagine a mesma cena no balcão de retirada. A atendente confere seu nome, encontra uma sacola pela etiqueta e entrega a compra. Faltou conferir se a sacola era sua.
O login resolve uma parte
Quando você faz login, a loja cria uma sessão. Ela permite ao servidor reconhecer sua conta enquanto você navega. Isso é autenticação.
Quando você abre o carrinho, o servidor precisa fazer outra checagem: essa conta tem permissão para ver este carrinho? Isso é autorização.
No balcão, seria conferir se a pessoa que veio retirar a compra é a mesma que consta no pedido.
O número do carrinho diz qual compra procurar
Na loja fictícia OWASP Juice Shop, o número do carrinho, chamado de ID, aparece no endereço que o navegador usa para pedir os produtos ao servidor. É como a etiqueta da sacola: o número indica qual carrinho o servidor deve buscar.
A falha aparece quando o endereço indica o carrinho de outra conta. O servidor identifica quem está conectado, encontra o carrinho pedido e devolve os produtos sem conferir se aquela conta pode vê-los.
| Informação | Pergunta que ela responde |
|---|---|
| Sessão da conta | Quem está pedindo? |
| ID do carrinho no endereço da requisição | Qual carrinho foi pedido? |
| Regra de acesso | Quem fez o pedido pode ver esse carrinho? |
O ID fica visível na requisição. A vulnerabilidade está na última linha da tabela: a loja encontra o carrinho, mas deixa de verificar a permissão sobre ele. Por isso, até um carrinho com um código difícil de adivinhar precisa da mesma checagem.
Esse tipo de falha é chamado de IDOR. Ele faz parte de controle de acesso quebrado, a primeira categoria do OWASP Top 10 de 2025. OWASP — IDOR · OWASP Top 10:2025
O que muda quando é uma fatura?
No laboratório, aparecem os produtos de outra pessoa. Em um site real, o mesmo erro em “Minhas faturas” pode expor um nome e um endereço. Em “Meus arquivos”, pode expor um documento privado.
O mesmo cuidado vale para alterações. Se a loja permite remover um item, o servidor precisa confirmar que a conta pode alterar aquele carrinho antes de salvar a mudança.
Como eu conferiria isso antes de publicar
Em um ambiente de teste, criaria duas contas fictícias: Ana e Bruno. Colocaria café no carrinho da Ana e suco no do Bruno.
- Quando a Ana abre o próprio carrinho, ela vê o café.
- Quando o Bruno abre o próprio carrinho, ele vê o suco.
- Quando o servidor recebe um pedido da sessão da Ana para consultar o carrinho do Bruno, ele recusa e mantém os dados privados.
Se o recurso permite editar o carrinho, eu repetiria a checagem para essa ação. A tentativa recusada deve deixar o carrinho como estava.
Pense na última tela chamada “Meu carrinho”, “Minhas faturas” ou “Meus arquivos” que você colocou no ar. Onde o servidor confere o “meu”?
Ilustrações editoriais geradas com IA para este artigo.