Artigo
Você sabia que um código de outra pessoa pode rodar dentro do seu site?
Por Gustavo Costa•11/11/2026
Você montou um site, colocou um formulário no ar e viu tudo funcionando. Talvez tenha escrito cada linha. Talvez tenha pedido ajuda a uma IA e ido ajustando até a interface ficar do jeito que imaginou.
Agora imagine descobrir que uma pessoa desconhecida conseguiu fazer seu site executar um código que você nunca colocou nele. Quem abre a página pode continuar vendo sua marca, seu endereço e seus botões. Mesmo assim, algo que não foi autorizado por você está acontecendo ali.
Esse tipo de falha tem nome: XSS, abreviação de cross-site scripting. A ideia central é simples: conteúdo enviado por alguém acaba sendo interpretado pelo navegador como instrução, em vez de continuar sendo apenas conteúdo. A OWASP descreve esse problema como a injeção de scripts em páginas que parecem confiáveis.
Seu site pode estar bonito, funcionar nos seus testes e ainda precisar de uma revisão sobre o que ele aceita executar.
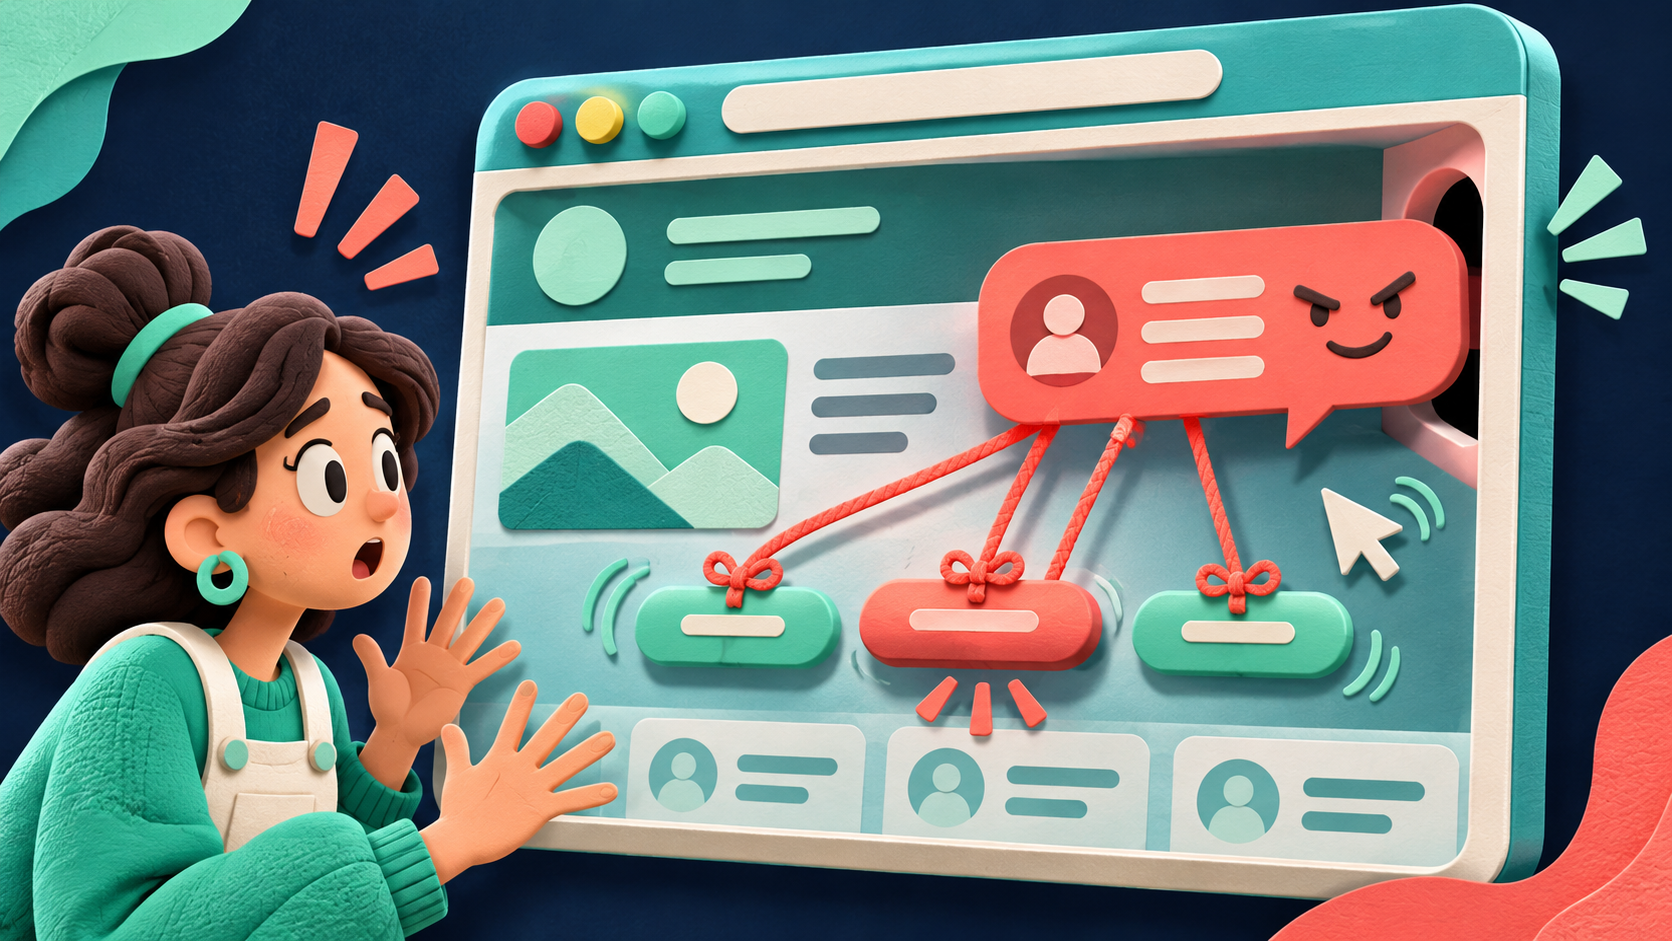
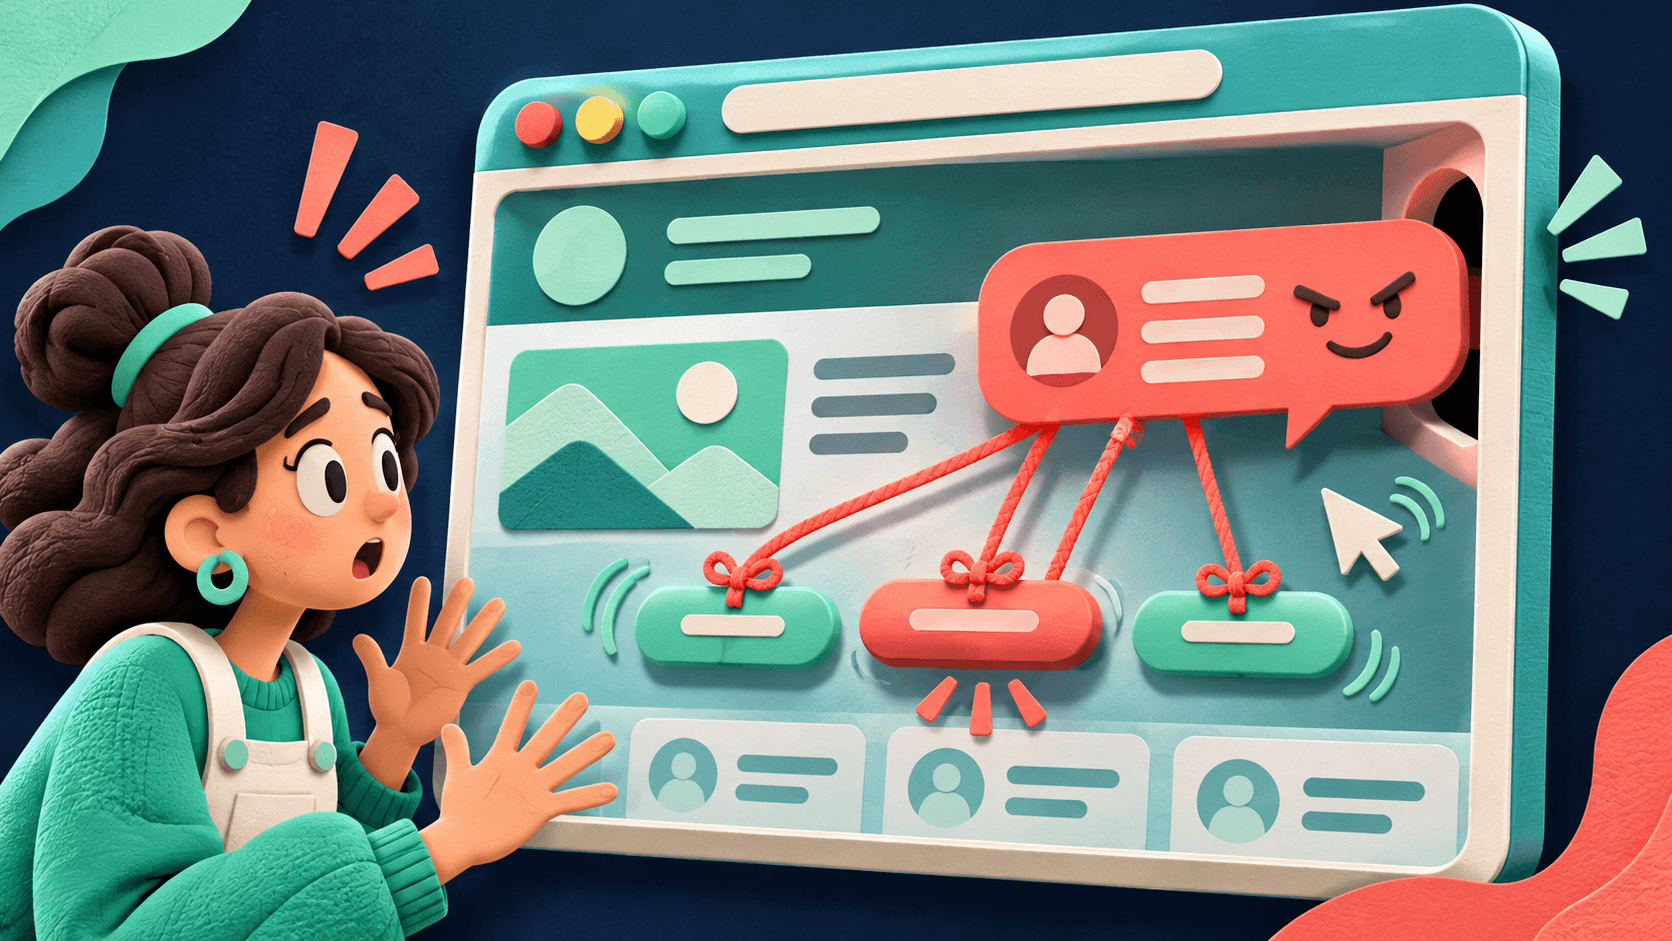
Uma metáfora visual: o que deveria ser apenas um comentário começa a comandar o comportamento da página.
Parece distante? Pense em uma avaliação de produto
Imagine uma loja fictícia chamada Loja Aurora. Ela permite que clientes escrevam avaliações. Uma pessoa envia um comentário, a loja guarda o texto e outros visitantes o leem depois.
Até aqui, tudo normal.
O problema aparece se o componente que mostra a avaliação interpretar parte daquele conteúdo como instrução para o navegador. Nesse cenário hipotético, alguém pode tentar aproveitar o espaço que deveria receber uma opinião para introduzir um comportamento inesperado.
A pessoa que visita o produto não precisa conhecer o autor do comentário. Ela apenas abre uma página da loja em que confia.
É por isso que vale revisar também recursos que parecem pequenos: comentários, biografias, mensagens, resultados de busca e prévias de conteúdo. Um campo aparentemente secundário pode fazer parte de uma página importante.
Essa história é ilustrativa. Ela serve para uma pergunta prática: no seu projeto, o que acontece entre alguém enviar um texto e outra pessoa enxergá-lo na tela?
O que esse código pode fazer?
O impacto depende de onde a falha está e do que a página e a conta permitem acessar. A Web Security Academy da PortSwigger explica riscos como atuar em nome de uma pessoa autenticada, acessar informações disponíveis à aplicação e capturar credenciais em determinadas situações.
| Possível efeito | Como isso pode aparecer para a pessoa |
|---|---|
| Ler dados acessíveis na página | Informações que deveriam ficar no contexto da conta podem ser expostas |
| Capturar dados digitados em um formulário afetado | Inclusive uma senha, caso ela seja inserida em um campo acessível ao código |
| Agir com a sessão da pessoa | Realizar ações que aquela conta tem permissão para executar |
| Alterar o que a página mostra | Exibir uma mensagem enganosa, trocar conteúdo ou apresentar um formulário falso |
Isso não significa que toda falha tenha todos esses efeitos. Uma conta com poucas permissões e uma área administrativa possuem contextos diferentes. Mas confiar na aparência da página não é uma proteção suficiente quando o comportamento indevido ocorre dentro dela.
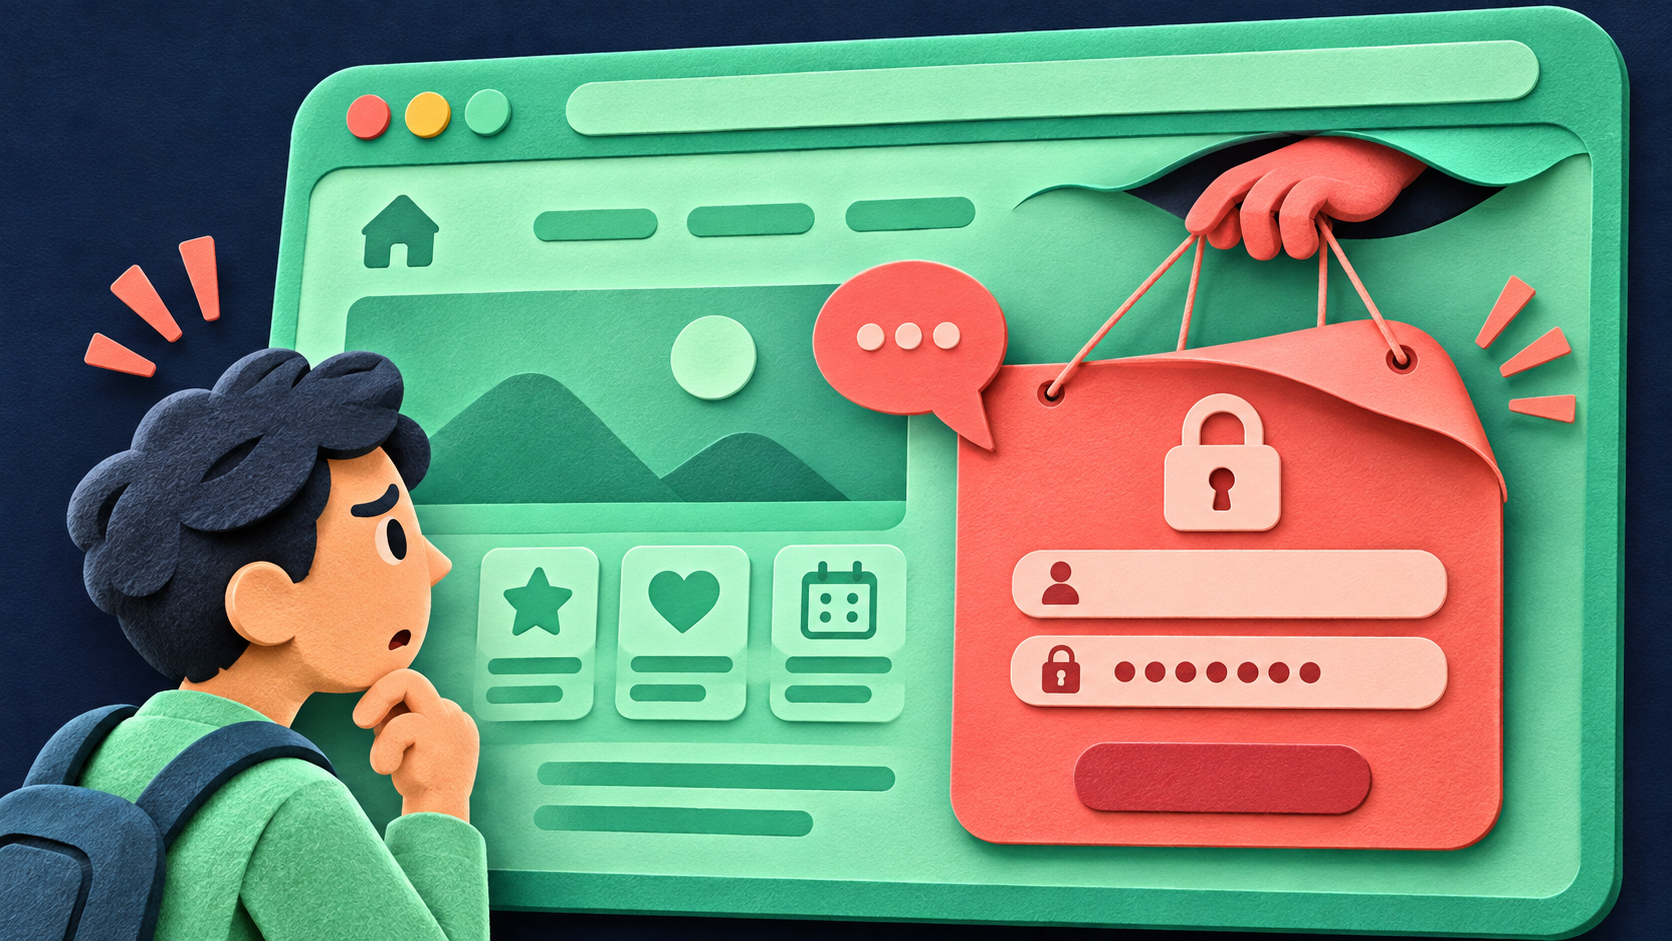
Um login falso pode aparecer dentro de uma página familiar. A ilustração representa uma situação de engano, não um incidente real nem acesso automático a todas as senhas salvas.
E ele pode “bagunçar a máquina” do usuário?
Pode bagunçar a experiência dentro da página: alterar o que aparece, induzir uma ação ou apresentar uma interface enganosa. Isso já pode ser grave.
Mas há uma diferença importante: XSS, por si só, não equivale a controle total do computador. O navegador tem fronteiras de segurança, e o acesso a arquivos locais por APIs próprias depende de regras e permissões. A MDN documenta tanto a separação entre origens quanto as permissões de acesso ao sistema de arquivos.
Não é correto concluir que um XSS automaticamente lê todos os arquivos, abre o cofre inteiro do gerenciador de senhas ou instala um programa. Impactos além das permissões normalmente disponíveis à página podem depender de outras falhas ou de ações adicionais da pessoa.
O cuidado faz sentido sem exagerar o alcance do problema: dados e ações dentro de uma aplicação já merecem proteção.
“Mas meu site usa HTTPS e tem login”
Esses recursos continuam sendo importantes. Eles resolvem partes diferentes do problema.
O HTTPS protege a comunicação entre cliente e servidor contra determinados ataques durante o transporte. Ele não funciona como uma análise automática de segurança de tudo o que sua aplicação entrega ao navegador. A documentação da MDN sobre TLS explica essa proteção da conexão.
O login, por sua vez, identifica uma conta. Ele não transforma qualquer conteúdo enviado por uma pessoa autenticada em conteúdo seguro.
Na revisão do projeto fictício, eu faria duas perguntas separadas:
- Quem pode entrar e executar cada ação?
- O que a interface faz com os dados que recebe?
Uma resposta boa para a primeira pergunta não elimina a necessidade de responder à segunda.
Quem vibecoda também precisa conhecer esse risco
Você não precisa abandonar a IA para se preocupar com segurança. Precisa transformar segurança em um requisito verificável do projeto.
Estas são perguntas que proponho usar durante uma revisão, inclusive com ajuda de um assistente:
- Quais campos recebem conteúdo de outras pessoas?
- Em quais telas esse conteúdo reaparece?
- Algum trecho é inserido como HTML bruto?
- O editor aceita mais recursos do que a interface realmente precisa?
- Há testes mostrando o que é permitido e o que é removido?
Um pedido mais útil do que simplesmente “deixe seguro” seria:
Revise como comentários, biografias e conteúdo do editor são apresentados. Mostre os pontos que interpretam HTML, explique a política adotada e proponha testes para conteúdo permitido e proibido. Não use dados ou credenciais reais nos exemplos.
Esse pedido é uma sugestão de trabalho, não uma garantia de segurança. Peça explicações, revise as mudanças e confira o comportamento no navegador. Uma resposta confiante do assistente não substitui evidência.
Como se proteger sem virar especialista de uma vez
1. Deixe texto continuar sendo texto
Se o campo precisa mostrar uma mensagem, ele não precisa necessariamente aceitar uma estrutura inteira de HTML. A documentação da MDN sobre innerHTML alerta que essa propriedade interpreta marcação e é um ponto sensível para injeção quando recebe conteúdo não confiável.
Para quem trabalha no front-end, uma revisão útil é procurar os lugares em que strings são transformadas em HTML. Entenda por que essa transformação existe antes de copiá-la para outros componentes.
2. Quando precisar de formatação, defina o que pode entrar
Um comentário pode precisar de parágrafos e destaques sem precisar aceitar qualquer comportamento do navegador. A orientação da OWASP para prevenção de XSS no DOM ajuda a distinguir formas seguras e inseguras de inserir dados na página.
Na prática, estabeleça uma política para conteúdo rico e use ferramentas de sanitização mantidas para aplicá-la. Sanitizar é analisar o conteúdo e remover ou rejeitar recursos que a aplicação não permite. Evite improvisar um filtro que só procure uma palavra ou apague algumas tags conhecidas.
3. Centralize os pontos delicados
Se várias telas aceitam HTML, vale reduzir o número de lugares responsáveis por prepará-lo. O guia do web.dev sobre Trusted Types apresenta uma abordagem para concentrar transformações antes de certas operações de injeção no navegador.
Você não precisa começar adotando todos os mecanismos disponíveis. Comece sabendo onde suas fronteiras estão e quem é responsável por elas. Depois, avalie as proteções adicionais de acordo com as bibliotecas e os navegadores do projeto.
4. Teste o caminho real do conteúdo
Para a Loja Aurora, eu criaria contas de teste e acompanharia uma avaliação desde o envio até a exibição para outra pessoa. Repetiria o teste depois de editar o conteúdo e abrir a prévia.
O meu roteiro incluiria texto comum, acentos, formatação permitida, links inesperados e conteúdo que a política deveria rejeitar. Ver um texto em negrito não prova que existe XSS: o produto pode permitir essa formatação. O objetivo é verificar se a aplicação impede comportamentos fora da política definida.
Faça esse tipo de teste em ambiente próprio ou autorizado, com dados fictícios.
5. Trate a revisão como parte da entrega
No seu próximo recurso de interface, eu reservaria um pequeno espaço para esta checagem:
| Antes de publicar | Pergunta para o time |
|---|---|
| Novo formulário | Onde os dados enviados serão exibidos? |
| Editor com formatação | Quais elementos e links são aceitos? |
| Nova biblioteca de interface | Ela interpreta HTML ou modifica a forma de renderizar conteúdo? |
| Ajuste gerado por IA | Qual foi a mudança e como demonstramos que ela atende à política? |
Essas perguntas são um ponto de partida para organizar a revisão. Projetos e dados mais sensíveis podem exigir uma avaliação especializada.
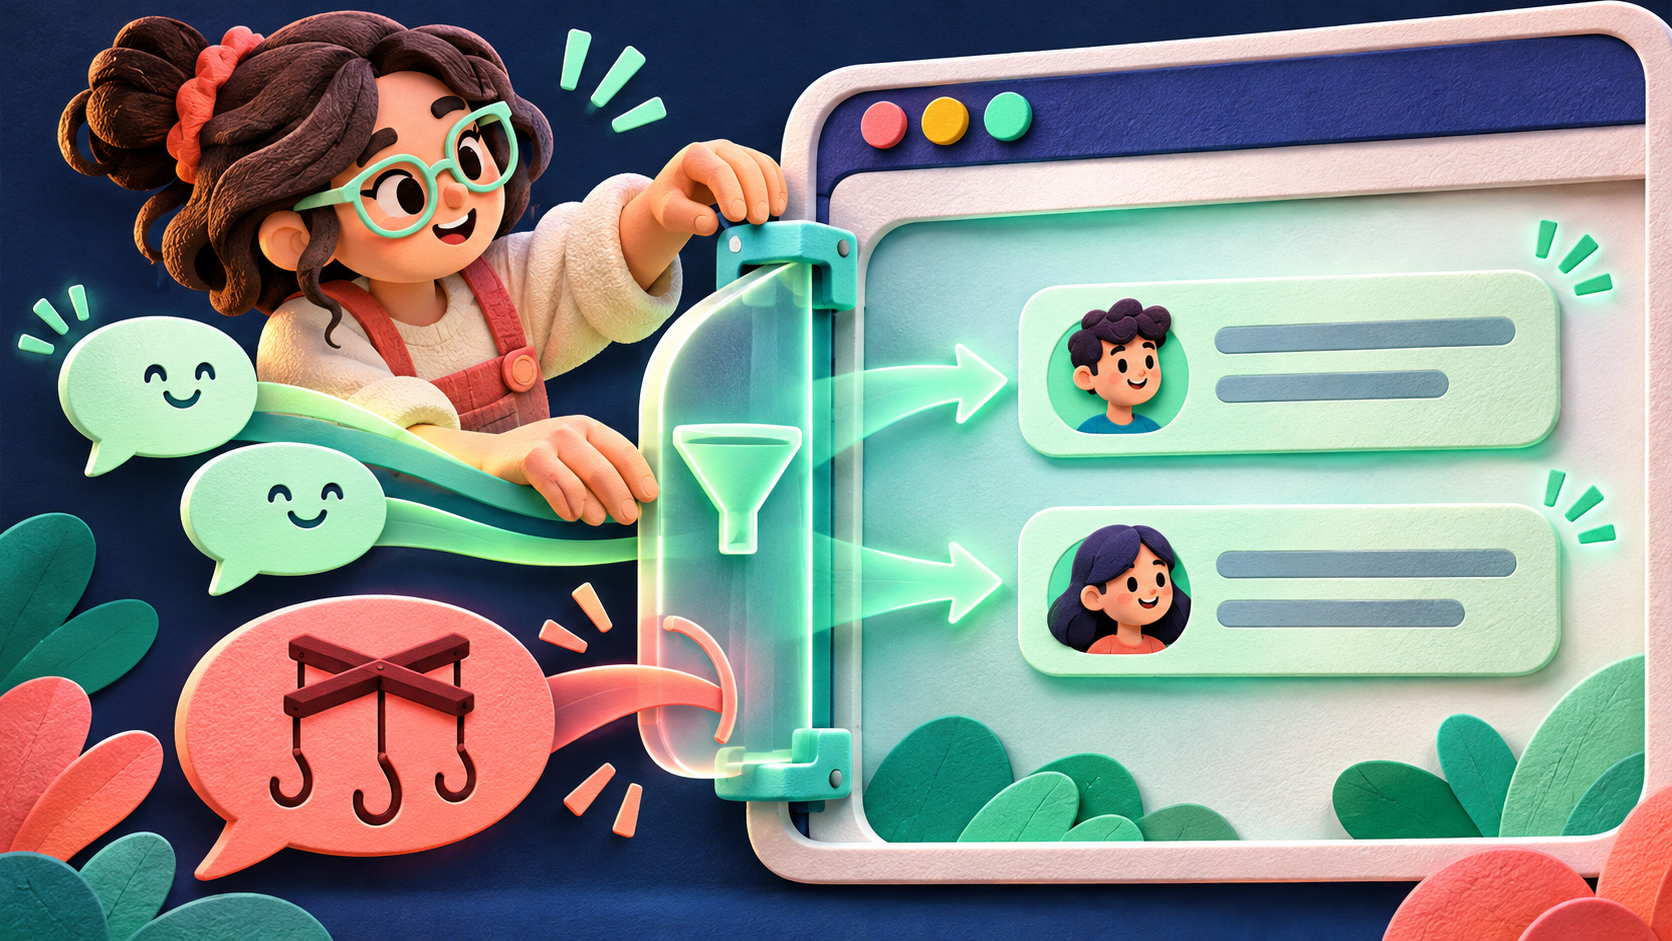
Uma metáfora para a política de conteúdo: aceitar o que o recurso precisa e impedir que conteúdo vire comportamento não autorizado.
Uma pergunta para levar para o próximo projeto
Pense no último campo de texto que você adicionou ao seu site.
Você sabe em quais páginas aquele conteúdo aparece? Sabe se ele é exibido como texto ou interpretado como HTML? Sabe qual teste demonstra que essa escolha funciona?
Se ainda não sabe, encontrou um bom lugar para começar a revisão.
Seu usuário confia na página que você colocou no ar. Vale garantir que ela execute apenas os comportamentos que o projeto decidiu permitir.
Para entender melhor
- OWASP: explicação sobre XSS.
- PortSwigger: funcionamento e possíveis impactos.
- MDN: cuidados com HTML inserido na página.
- OWASP: prevenção no código do navegador.
- web.dev: prevenção com Trusted Types.
Créditos das imagens: ilustrações editoriais originais geradas com IA para este artigo. Elas usam metáforas visuais para explicar o XSS e não representam incidentes reais.